フィッシング詐欺とは?事例や不審なメールの見分け方、被害を防ぐ対処法を解説
クレジットカード会社や銀行、ECサイトなどを装ったフィッシング詐欺の手口が、近年、一段と巧妙化しています。メールやSMSの見た目が本物そっくりに作られているケースも多く、「自分は大丈夫」と思っていても、気づかないうちに偽サイトへ誘導されてしまうことがあります。
今回は、三井住友カードのセキュリティ担当者に、フィッシング詐欺の基本的な手口や、三井住友カードを装ったフィッシング詐欺の事例、不審なメール・SMSの見分け方、万が一情報を入力してしまった場合の対処法について、お話をうかがいました。日常的にできる対策も紹介しますので、ぜひ参考にしてください。
この記事でわかること
- フィッシング詐欺の基本的な手口と、メール・SMSから偽サイトへ誘導される流れを理解できる
- 不審なメールやSMSを見分けるために確認すべき、ロゴ・送信元・ハンドルネームのポイントを押さえられる
- 情報を入力してしまった場合の初動対応と、日常的に被害を防ぐための対策を把握できる
フィッシング詐欺とは
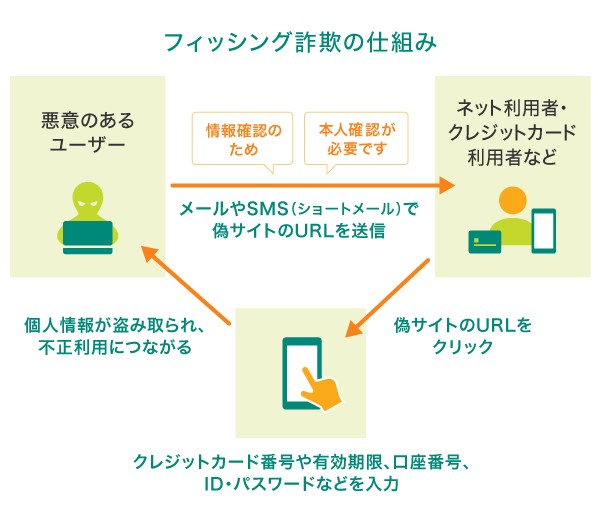
フィッシング(Phishing)詐欺とは、実在の銀行やクレジットカード会社、ショッピングサイトなどを装い、メールやSMS(ショートメール)で偽サイトへ誘導する詐欺手口です。
メールやSMSには「情報確認のため」「本人確認が必要です」などと記載され、本物のサイトにそっくりなフィッシングサイトへアクセスするよう促されます。そこでクレジットカード番号や有効期限、口座番号、ID・パスワードなどを入力してしまうと、個人情報が盗み取られ、不正利用につながるおそれがあります。
フィッシングメール・SMSの特徴
実在する企業やサービスからの連絡を装った偽メールのことです。例えば、以下のような件名や文言で送られてくることがあります。
「不正利用の可能性があります」
「カードの利用を一時停止しました」
「本人確認が必要です」
「ポイントを受け取るには手続きが必要です」
「アカウント情報を更新してください」
こうしたメールには、偽サイトへ誘導するリンクやボタンが設置されているケースが多く見られます。本文の内容が自然に見えても、メールやSMS内のリンクから個人情報を入力するのは危険です。
個人情報や決済情報に結びつくサービスが狙われやすい
三井住友カード カードセキュリティ統括部 戸川香穂さん
フィッシング詐欺では、個人情報や決済情報に結びつくサービスが狙われやすい傾向があります。特に多いのは、クレジットカード会社や信販系サービスを装うケースで、銀行、証券会社、ECサイトなどを装ったフィッシング詐欺も多く見られます。
詐欺グループの目的は、個人情報や決済情報を盗み取り、金銭的な利益につなげることです。そのため、クレジットカード情報、銀行口座情報、キャッシュカード番号などが狙われやすいです。
クレジットカードは利用可能枠が大きい場合もあり、悪用されると被害額が大きくなる可能性があります。リースや自動車購入など、高額な契約・分割払いに関係する信販系サービスを装うケースにも注意が必要です。
なぜフィッシング詐欺に引っかかってしまうのか
フィッシング詐欺は、受け取った人の不安や期待を利用し、冷静な判断をしにくくする手口です。
「重要」「緊急」「今すぐ対応が必要」といった言葉で焦らせるだけでなく、「当選」「プレゼント」「ポイント進呈」など、嬉しい知らせを装うケースもあります。さらに期限を短く設定し、その場で行動させようとする点も特徴です。
また、フィッシング詐欺は高齢の方だけが被害に遭うものではなく、年齢に関係なく発生しています。本文や見た目だけで本物かどうかを判断するのは、誰にとっても難しくなっています。
国内のフィッシングサイトの現状
フィッシング対策協議会の「フィッシングレポート2026」(※)によると、2025年のフィッシング報告件数は過去最多の245万4,297件となり、2024年の約1.43倍に増加しました。
別ウィンドウで「フィッシングレポート 2026」のPDFを開きます。
これらの背景には、社会全体のデジタル化により標的となる対象者が増加していること、また、公式のメールやウェブサイトを非常に精巧に模倣する技術が向上したことで攻撃の成功率が高まっていることが挙げられます。
フィッシング詐欺の種類
フィッシング詐欺の代表的な手口のひとつが、偽サイト(フィッシングサイト)への誘導です。金融機関やECサイト、宅配業者などを装ったメール・SMSを送り、本文中のURLから偽サイトへアクセスさせ、ID・パスワードやクレジットカード情報などを入力させます。
フィッシングサイトは、実在するウェブページをコピーして作られていることも多く、ロゴや画面デザインだけで偽物と見分けるのは困難です。メールやSMSで手続きを促された場合でも、本文中のリンクは開かず、公式アプリや公式サイトから確認するようにしましょう。
ここからは、偽サイトへ誘導したうえで情報を入力させる代表的な手口として、クレジットカード番号などの入力催促、ID・パスワード変更の催促、購入キャンセルの確認を装うケースについて解説します。
- クレジットカード番号や有効期限、口座番号の入力催促
- ID・パスワード変更の催促
- 購入キャンセルの確認
クレジットカード番号や有効期限、口座番号の入力催促
手口:クレジットカード会社や銀行からの「重要なお知らせ」と称したメールで本物そっくりの偽サイトへ誘導し、カード番号や有効期限、口座番号、暗証番号などを入力させて情報を盗み取る手口です。
特長:「クレジットカードの有効期限が切れました」、「不正利用防止のため、クレジットカード情報を再登録してください」など、緊急性や不安を煽るメールで誘導する傾向があります。
ID・パスワード変更の催促
手口:「不審なサインインが行われました。心当たりがない場合はパスワードをリセットしてください」などと書かれたフィッシングメールもよくある手口です。「24時間以内に変更しないとロックされます」と急かすケースも多く見られます。
特長:メールに記載されるリンクをクリック(タップ)すると偽サイトに遷移し、IDやパスワードの変更を催促されます。入力すると、アカウントの乗っ取りやクレジットカードの不正利用などにつながってしまうケースがあります。
購入キャンセルの確認
手口:ECサイトで商品を購入した際に送られる「購入確認メール」を装うフィッシングメールも手口のひとつです。
特長:受け取ったユーザーは身に覚えのない商品の購入確認に対して、メール内の「キャンセルはこちら」のリンクをクリック(タップ)してしまいます。遷移先の偽サイトではクレジットカード番号やパスワードなどの入力が促され、個人情報が盗み取られる被害が報告されています。
このようなフィッシングメールを受信しても慌てることなく、安易にURLをクリック(タップ)しないようにしましょう。メールや入力先サイトが本物かどうか、本当に必要な手続きなのかどうかを必ず確認したうえでの対応が必要です。
三井住友カード セキュリティ担当者
フィッシング詐欺の見分け方
フィッシングメールやSMSは、本文の見た目が非常に巧妙です。会社ロゴ、本社所在地、問い合わせ先、文面の雰囲気などが本物のように記載されているケースもあります。
本文の見た目だけで判断するのではなく、複数のポイントを確認する必要があります。三井住友カードからのメールかどうかを確認する際は、以下の3点を確認してください。
- 公式ブランドロゴが表示されているか
- 送信元のメールアドレスが正しいドメインか
- ハンドルネームがご自身のものと一致しているか
公式ブランドロゴが表示されているか
三井住友カードから送られるメールには、公式ブランドロゴが表示されます(※)。お客さまご自身で、公式ブランドロゴが表示されるメールアプリとメールプロバイダーをご利用いただくことで、不審なメールを見分ける際の手がかりになります。
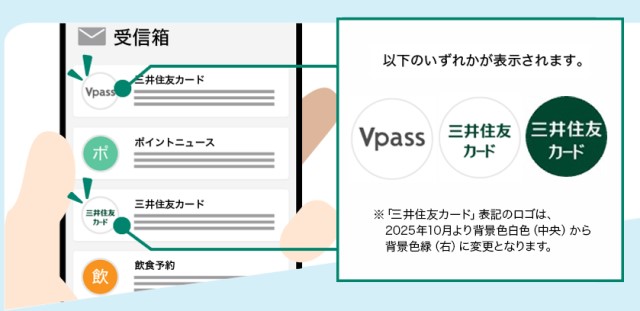
お送りするメールやご利用中のメールサービスによってはロゴが表示されない場合があります。ほかのチェックポイントも合わせてご確認ください。
送信元のメールアドレスが正しいドメインか
差出人名に「三井住友カード」などと表示されていても、実際の送信元アドレスが異なるケースがあります。送信元メールアドレスの、「~~~@」の後ろにご注目いただき、三井住友カードの正しいドメインかどうかを確認しましょう。
▼三井住友カードドメインはこちら
contact.vpass.ne.jp
vpass.ne.jp
mail.vpass.ne.jp
smbc-card.com
prepaid.smbc-card.com
payment.vpass.ne.jp
contact.smbc-card.com
上記と同一のドメインに偽装されている場合があります。ほかのチェックポイントも合わせてご確認ください。
不審メール・SMSチェックページを活用する
三井住友カードでは、不審なメールやSMSを最大3問で確認できるページも用意されています。判断に迷う場合は、メール本文内のリンクではなく、公式サイトやVpassアプリから関連ページにアクセスし、案内内容を確認しましょう。
ハンドルネームがご自身のものと一致しているか
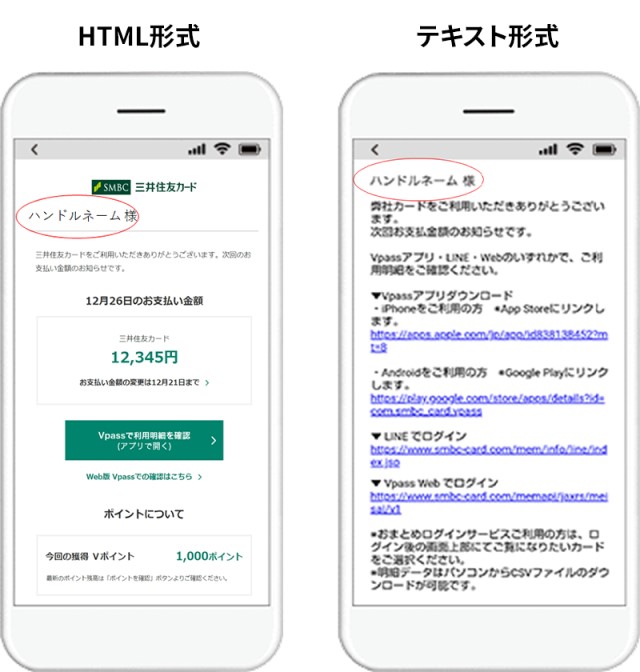
ハンドルネームは、三井住友カードと会員の方との間で共有しているニックネームのようなものです。ハンドルネームを設定しておくことで、メールの冒頭に、ご自身で設定したハンドルネームが表示され、不審メールを見分ける手がかりになります。ハンドルネームは、ご自身でお好きな名称に設定いただけます。設定していない方は以下のリンクからぜひ設定しておきましょう。
▼請求額確定通知メール(WEB明細にご登録いただいた場合のみ)
フィッシング詐欺の見分け方を紹介しましたが、ロゴの有無やメールアドレスだけで判断するのは避け、必ず複数の見分け方ポイントを確認するようにしましょう。そして、怪しいと感じたメールやSMSは、開かずに削除してください。件名に「緊急」「重要」などと書かれていても、焦って開かないことが大切です。メールのリンクからではなく、Vpassアプリや公式サイトからご確認ください。
もしも、メールを開いてしまった場合でも、リンク、ボタン、バナー、添付ファイルはクリック・タップしないでください。特に「詳細はこちら」「本人確認をする」「受け取り手続きへ」などのボタンは、偽サイトへの誘導に使われることがあります。本文の内容を見て判断するのではなく、まずはリンクに触れないことが重要です。
三井住友カード セキュリティ担当者
三井住友カードを装ったフィッシング詐欺事例4パターン
実際に三井住友カードをかたって送られた、フィッシング詐欺の事例をご紹介します。
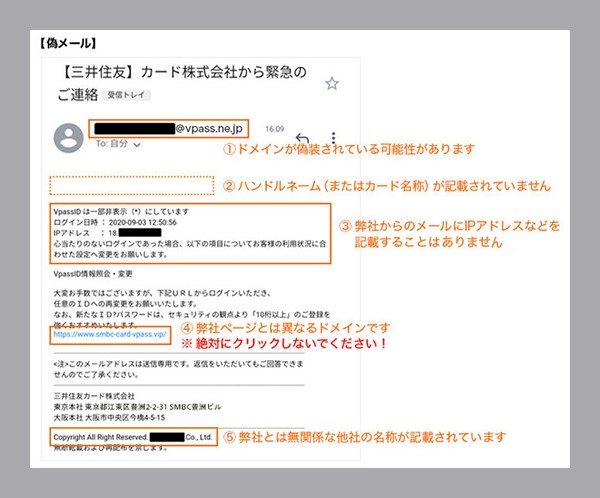
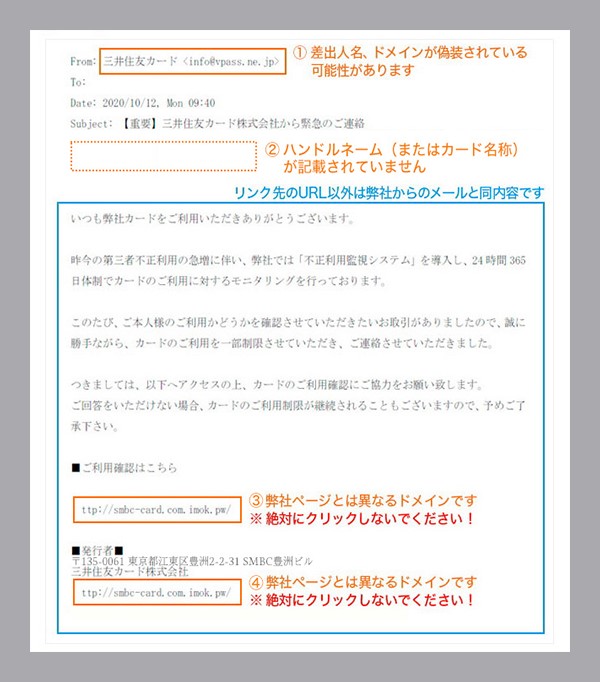
事例1:不正利用の検知を装い、Vpass ID・パスワードやカード番号の入力を促す
「この利用は不正かもしれません」「ご本人の利用か確認してください」といった内容で不安を煽り、VpassのID・パスワードやカード番号の入力を促します。
しかし、Vpassアプリや三井住友カードの公式サイト内で、カード番号の入力を求めることはありません。不正利用が心配な場合でも、メールやSMS内のリンクは開かず、Vpassアプリや公式サイトから利用明細を確認しましょう。
増加傾向として確認されているのが、不正利用の検知を装ったメールです。実際にカード会社から利用確認の連絡を行うこともあるため、偽メールであっても本物のように見えてしまう点が厄介です。見た目が非常に精巧なものも多く、利用者が不審に思わず情報を入力してしまうケースがあります。
このようなメールを受け取った場合、メール内のリンクやボタンから確認するのではなく、Vpassアプリや公式サイトから利用状況を確認しましょう。
三井住友カード セキュリティ担当者
事例1▼偽メール例1
事例1▼偽メール例2
メール内のリンクをクリック(タップ)すると、以下のような偽サイト(1例)が開きます。
事例1▼偽サイト例
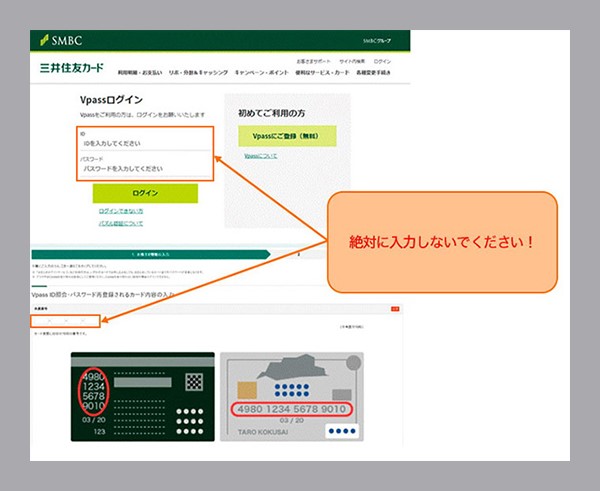
一見、正式な三井住友カードのサイトのように見えますが、こちらは偽サイトです。クレジットカード番号や有効期限のほか、ID・パスワード、そのほか個人情報などの入力を求められますが、入力しないようご注意ください。
事例2:ご利用通知サービスを装い、身に覚えのない利用内容で焦らせる
ご利用通知サービスを模倣したフィッシングメールもあります。「詳細を確認する」といったボタンから偽サイトへ誘導する手口です。「詳細確認」ボタンを押すと偽サイトへ誘導され、会員番号やカード情報の入力を求められるおそれがあります。
しかし、Vpassアプリや三井住友カードの公式サイト内で、カード番号の入力を求めることはありません。身に覚えのない利用通知が届いた場合も、メール内のボタンやリンクから確認せず、Vpassアプリや公式サイトから利用状況を確認してください。
実際の「ご利用通知サービス」を模倣し、例えば、「15時12分に〇〇〇(店舗名)で200円利用しました」など、でたらめな利用日時・利用店名・利用金額を記載して送られてくるメールもあります。
利用していないはずの金額やお店の通知を見ると、「不正利用が起きているのでは」と焦ってしまいます。その心理を利用し、詳細確認のためとして会員番号やカード番号を入力させるケースもあります。身に覚えのない通知が届いたときほど、メール内のリンクを押さず、公式アプリや公式サイトから確認することが大切です。
三井住友カード セキュリティ担当者
事例2▼偽メール例1
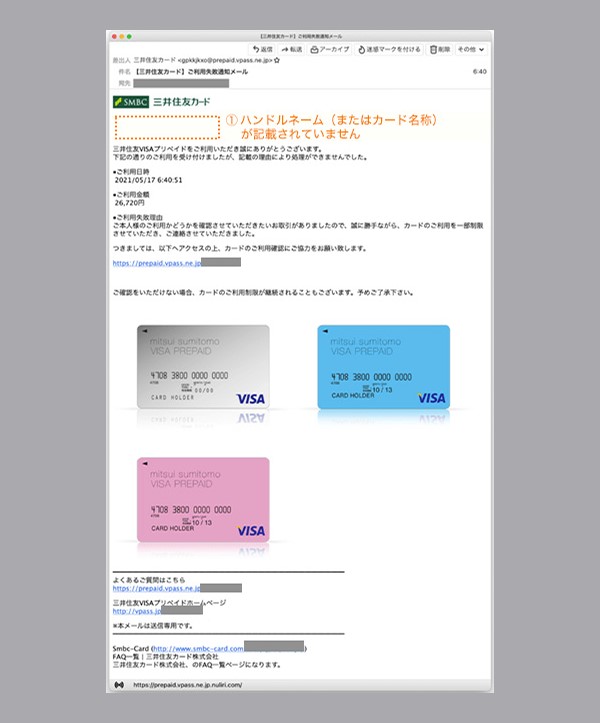
事例2▼偽メール例2
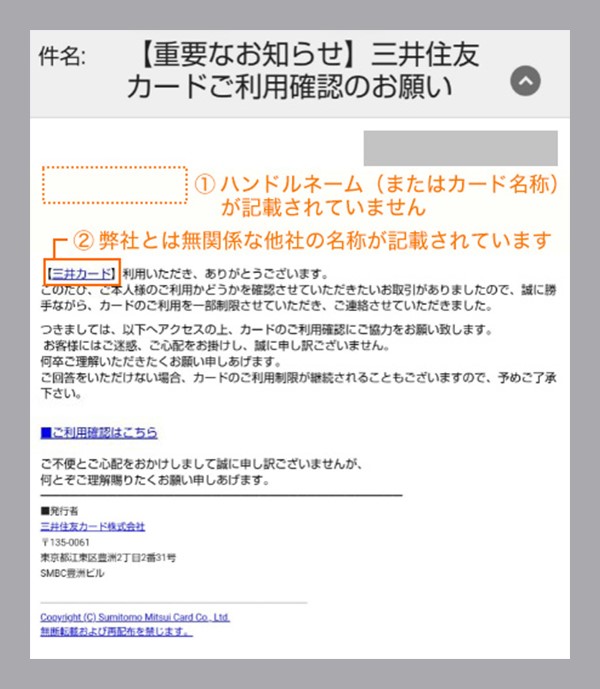
事例3:キャンペーン当選やVポイントプレゼントを装う
不安を煽るものだけでなく、「キャンペーンに当選しました」「Vポイントをプレゼントします」といった嬉しい知らせを装うフィッシングメールもあります。
こうしたメールでは、ポイントの受け取りやキャンペーン参加の手続きが必要であるかのように見せかけ、期限を示して対応を促すケースがあります。リンク先でVpassのID・パスワードやカード情報の入力を求められた場合は、フィッシング詐欺の可能性があります。
事例3▼偽メール例1
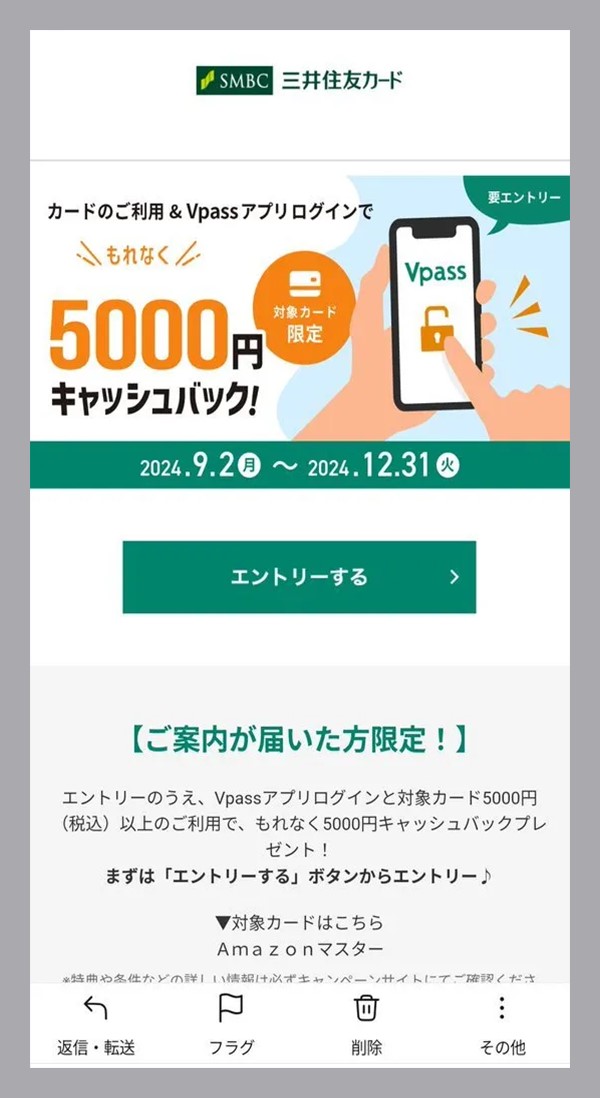
実際に行われているキャンペーン名や、似たようなプレゼント内容を使うケースもあります。ポイントを貯めることへの関心が高い方ほど、思わず反応してしまう可能性があります。
ポイントやキャンペーンに関する案内であっても、メール内リンクから手続きするのではなく、公式アプリや公式サイトで確認しましょう。
三井住友カード セキュリティ担当者
事例4:リアルタイム型フィッシング
リアルタイム型フィッシングは、カード情報だけでなく、本人認証のために届くワンタイムパスワードや認証コードまで、リアルタイムで盗み取られることがあります。手口が巧妙で、場合によっては、お買い物をしようとしているサイト自体が偽物であることもあり、被害に気づくまで時間がかかるケースもあります。
通常のフィッシングメールに比べると件数は多くありませんが、リアルタイム型フィッシングは、非常に巧妙な手口です。リアルタイム型フィッシングは、詳しい仕組みを知ることよりも、「認証コードを入力する場面では特に慎重になる」ことが重要です。
インターネットショッピング時に違和感がある場合は、手続きを中断し、公式サイトやカード会社の案内を確認しましょう。
三井住友カード セキュリティ担当者
あわせて読みたい
あわせて読みたい
三井住友カード会員が日常的にできるフィッシング詐欺対策
フィッシング詐欺や不正利用の被害を防ぐためには、日常的な備えも重要です。三井住友カード利用者ができる対策として、特に優先度が高いものを紹介します。
- Vpassアプリを利用する
- ご利用通知サービスを設定する
- あんしん利用制限サービス/オートロックを活用する
Vpassアプリを利用する
Vpassアプリを利用することで、利用明細や各種手続きを公式アプリから確認できます。メール内リンクを押さずに、いつものアプリから確認する習慣をつけることで、偽サイトにアクセスしてしまうリスクを減らすことが可能になります。
まずはVpassアプリをインストールし、利用明細などを定期的に確認することをおすすめします。
ご利用通知サービスを設定する
不正利用の被害を拡大させないためには、早期発見・早期対応が重要です。ご利用通知サービスは、カード利用時に利用内容をリアルタイムで知らせるサービスです。自分がカードを使っていないタイミングで通知が届いた場合、不正利用の可能性に早く気づくことができます。
通知方法は、メール、アプリプッシュ、LINEから選べます。
いずれも便利な通知方法ですが、メールやLINEの場合、三井住友カードを装ったフィッシングメールや、公式アカウントに似せた偽アカウントからの通知と混同してしまう可能性があります。
その点、Vpassアプリのプッシュ通知であれば、アプリから直接通知を受け取れるため、偽メールや偽アカウントかどうかを確認する手間を減らせます。より安心して通知を受け取りたい方は、アプリプッシュ通知を設定しておくのがおすすめです。
あんしん利用制限サービス/オートロックを活用する
あんしん利用制限サービスは、利用シーンに応じてカードの利用を制限できるサービスです。オートロックを活用すれば、使わないときはカードを一時的にロックし、使うときだけVpassアプリから解除することもできます。
例えば、海外での非対面利用を制限したり、使わないときにカードを一時的にロックしたり、また、カードが見当たらない、落としたかもしれないという場合にも、一時的にオートロックを設定することで、不正利用のリスクを抑えられます。
三井住友カードとしての対策
フィッシング詐欺対策として、三井住友カードは以下の取り組みを行っています。
カード不正利用検知システム
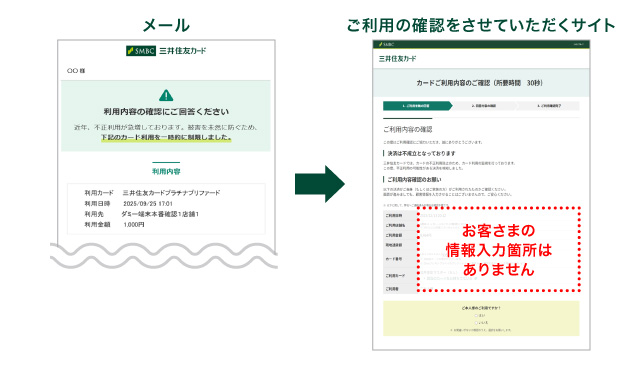
三井住友カードでは、「カード不正利用検知システム」を導入しており、不審な利用と思わしき取引を検知したタイミングでSMS・LINE・アプリプッシュもしくはメールを通してご利用の確認を行っています(フィッシング対策のため、現在、ご利用確認のメールには、回答用のURLは記載されていません。)
なお、SMS・LINE・アプリプッシュからご利用確認を行う場合でも、確認画面内でカード番号やVpassのID・パスワードなどの個人情報の入力をお願いすることはありません。
カード情報やログイン情報の入力を求められた場合は、フィッシング詐欺の可能性があるため、入力せず、Vpassアプリや公式サイトから確認してください。
【三井住友カードから配信するSMSとリンク先画面】
送信ドメイン認証の導入
三井住友カードでは、お客さまがメールを受信する際に、それが正規の送信元から送られたメールであるか否かを確かめる仕組みである「送信ドメイン認証」の導入を行っております。
「送信ドメイン認証」には大きく3種類の認証方法が存在します。三井住友カードでは各認証方法を導入するとともに、それらを組み合わせることで、お客さまの大切な情報が詐取されないよう対策を講じております。
それぞれの「送信ドメイン認証」について詳しくは以下をご確認ください。
メールに公式ブランドロゴが表示されているか
三井住友カードでは、公式から配信しているメールであることを確認しやすくするため、対応しているメールアプリ・メールプロバイダーにおいて、メールのアイコンに公式ブランドロゴを表示する取り組みを行っています。公式ブランドロゴが表示されることで、不審なメールを見分ける際の手がかりになります。
公式ブランドロゴの表示は、Gmail、iCloud、au、SoftBank、docomo、Yahoo!メールなど、利用するメールアプリとメールプロバイダーの組み合わせによって対応状況が異なります。表示方法もメールアプリによって異なるため、ご自身の利用環境で公式ブランドロゴが表示されるか確認しておくとよいでしょう。
ただし、対応環境であっても、メールアプリやメールプロバイダーの種類・設定、通信環境などによって公式ブランドロゴが表示されない場合があります。ロゴの有無だけで判断せず、送信元アドレスやハンドルネームもあわせて確認し、不安な場合はメール内のリンクを開かず、Vpassアプリや公式サイトから確認してください。
フィッシング詐欺の被害にあった場合の対処法
万が一、フィッシングサイトにカード情報やVpass ID・パスワードを入力してしまった場合は、被害の拡大を防ぐために速やかな対応が必要です。まずはカードの利用停止やID・パスワードの変更を行い、その後、利用明細を確認して不正利用の有無を確認しましょう。
1.カードの利用停止手続きを行う
2.Vpass ID・パスワードを入力した場合は変更する
3.ほかに持っているカード情報も確認する
4.利用明細で「利用日・利用店名・利用金額」を確認する
5.身に覚えのない明細は利用先へ確認する
6.不正利用の可能性があればVpassから申請する
1.カードの利用停止手続きを行う
カード番号や有効期限、セキュリティコードなどを入力してしまった場合は、速やかにカードの利用停止手続きを行いましょう。対応が遅れると、その間に不正利用が発生・拡大するおそれがあります。少しでも情報を入力した可能性がある場合は、早めに手続きすることが重要です。
2.Vpass ID・パスワードを入力した場合は変更する
VpassのID・パスワードを入力してしまった場合は、カードの利用停止に加えて、ID・パスワードの変更手続きも行いましょう。ログイン情報が漏洩すると、登録情報やカード情報を第三者に確認される可能性があります。被害を広げないためにも、早急な変更が必要です。
3.ほかに持っているカード情報も確認する
Vpass上で複数のカードを管理している場合、入力したID・パスワードを悪用され、ほかのカード情報まで見られてしまう可能性があります。特にナンバーレスカードや一部の提携カードでは、アプリ上でカード番号を確認できる場合があります。漏洩の可能性があるカードはすべて確認しましょう。
4.利用明細で「利用日・利用店名・利用金額」を確認する
カードの利用明細を確認する際は、「利用日」「利用店名」「利用金額」の3点を中心に見ましょう。見慣れない英字表記の明細でも、サブスクリプションサービスや海外加盟店扱いの正規利用である場合があります。焦らず、ひとつずつ身に覚えがあるか確認することが大切です。
5.身に覚えのない明細は利用先へ確認する
身に覚えのない明細がある場合でも、すぐに不正利用と判断できないことがあります。家族の利用や、サービス名とは異なる加盟店名で請求されているケースもあります。まずは利用先に確認し、自分や家族の利用ではないかを確認しましょう。それでも不明な場合は、不正利用の可能性があります。
6.不正利用の可能性があればVpassから申請する
利用先に確認しても解決せず、身に覚えのない利用である場合は、Vpassから不正利用の申請を行いましょう。三井住友カードでは、特別な場合を除き、申告日からさかのぼって60日前までの利用について損害を補償しています。早めに申請することで、被害への対応も進めやすくなります。
あわせて読みたい
あわせて読みたい
フィッシング詐欺から身を守るために|三井住友カードセキュリティ担当者からのアドバイス
フィッシングメールには、思わず「すぐに内容を確認して対応しなければならない」と感じさせる言葉がたくさん散りばめられています。「今すぐ対応しなければ」「不正利用されているかもしれない」「ポイントを受け取れるのは今日まで」このように感じたときほど、本当に三井住友カードから送信された正しいメール・SMSなのか、落ち着いて確認することが一番重要です。
また、不安なときは、ひとりで判断しないことも大切です。家族や友人など、誰かに相談することで、冷静に状況を見られる場合があります。
そして、日頃から公式アプリを利用する、メール内リンクを押さない、利用通知を設定するなどの対策をしておくことで、被害を防ぎやすくなります。
よくある質問
Q1.フィッシング詐欺とはどのような手口ですか?
フィッシング詐欺とは、実在する企業やサービスを装ったメール・SMSなどから偽サイトへ誘導し、カード情報やID・パスワードなどを盗み取る手口です。
盗まれた情報が悪用されると、会員本人の利用のように見えてしまい、不正利用の発見が遅れることがあります。
Q2.フィッシング詐欺かどうかはどのように確認すればいいですか?
三井住友カードからのメールかどうかを確認する際は、以下の3点を確認しましょう。
・公式ブランドロゴが表示されているか
・送信元メールアドレスが正しいドメインか
・ハンドルネームが正しいものか
ただし、ひとつの情報だけで判断するのは危険です。本文だけで本物かどうかを判断せず、複数のポイントを確認しましょう。
Q3.フィッシング詐欺の被害に遭わないためにはどうすればいいですか?
不審なメールやSMSは開かずに削除し、開いてしまった場合もリンクやボタン、添付ファイルは押さないようにしましょう。カードの利用状況や登録情報を確認する場合は、メール内リンクではなく、公式サイトやVpassアプリから確認してください。
また、Vpassアプリの利用、ご利用通知サービスの設定、あんしん利用制限サービスやオートロックの活用も、日常的な対策として有効です。
本記事は、更新日時点での情報です。
2023年入社。大阪コンタクトセンターで会員・加盟店向けの電話応対業務やVpassアプリ・ホームページの改修業務を経験。現在はカードセキュリティ統括部(大阪)で、不正利用対策やフィッシング対策、会員向け啓発施策の企画を担当。

この記事は参考になりましたか?
☆
☆
☆
☆
☆
Apple、Appleのロゴ、Apple Pay、は、Apple Inc.の商標です。